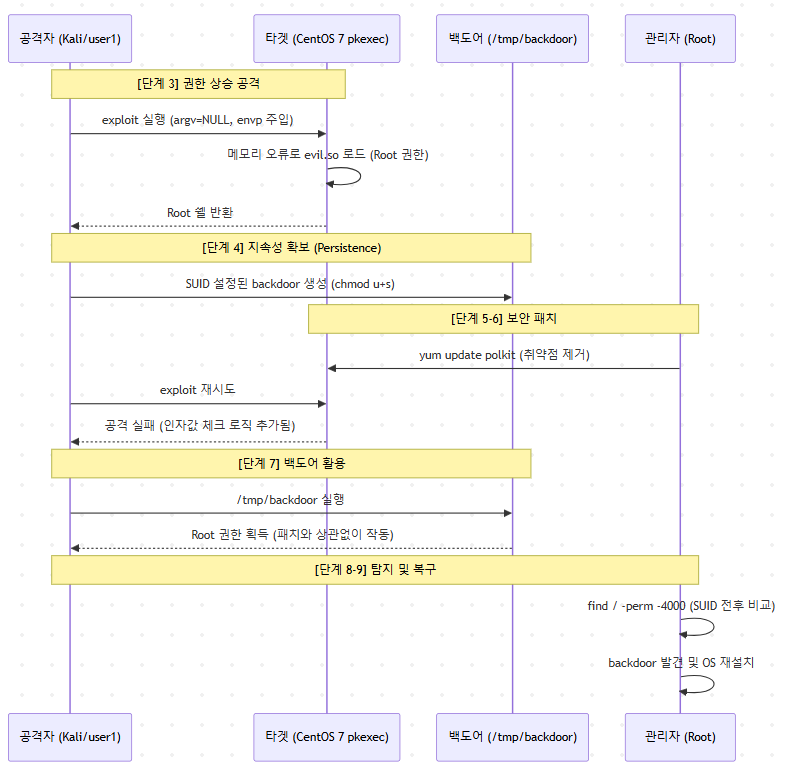
리눅스 시스템의 권한 관리 프레임워크인 Polkit(PolicyKit)에서 발견된 CVE-2021-4034(PwnKit) 취약점에 대해서 알아본다.이 취약점은 pkexec 유틸리티가 인자값(argv)을 처리하는 과정에서 발생하는 메모리 참조 오류를 악용하여, 일반 사용자 계정에서 root 권한을 획득하는 로컬 권한 상승(LPE) 공격이다. 1. 전체 공격 아키텍처 및 흐름공격자는 낮은 권한의 계정으로 시스템에 접근한 뒤, pkexec의 SUID 특성과 환경 변수 조작을 결합하여 root 권한을 탈취한다. ✅ pkexec이란? pkexec은 리눅스 시스템에서 Polkit(PolicyKit)이라는 프레임워크를 기반으로, 일반 사용자가 다른 사용자(보통 root)의 권한으로 특정 명령을 실행할 수 있게 해주는..